2026년 AI 해킹 시대, 우리 회사 홈페이지는 안전할까?
최종 업데이트
2026-11-02
Menu
News&Insights.
홈페이지제작 지식
디지털 변화와 함께 성장하는 웹 디자인
2026년 AI 해킹 시대, 우리 회사 홈페이지는 안전할까?
AI 사이버 공격과 PHP·그누보드 홈페이지 보안 점검 7가지

작성자티로그
Updated on: 2026-11-02 13:01:21
Updated on: 2026-11-02 13:01:21
AI 기술이 홈페이지 제작과 업무 자동화를 바꾸는 2026년, 사이버 보안 환경도 빠르게 변화하고 있습니다. AI는 취약점 분석과 악성 행위 탐지에 활용되지만, 반대로 공격자의 조사와 반복 작업을 돕는 도구가 될 수도 있습니다. 지금 운영 중인 우리 회사 홈페이지는 이런 변화에 얼마나 대비하고 있을까요?
1. AI 해킹 시대, 공격 방식은 무엇이 달라졌을까?
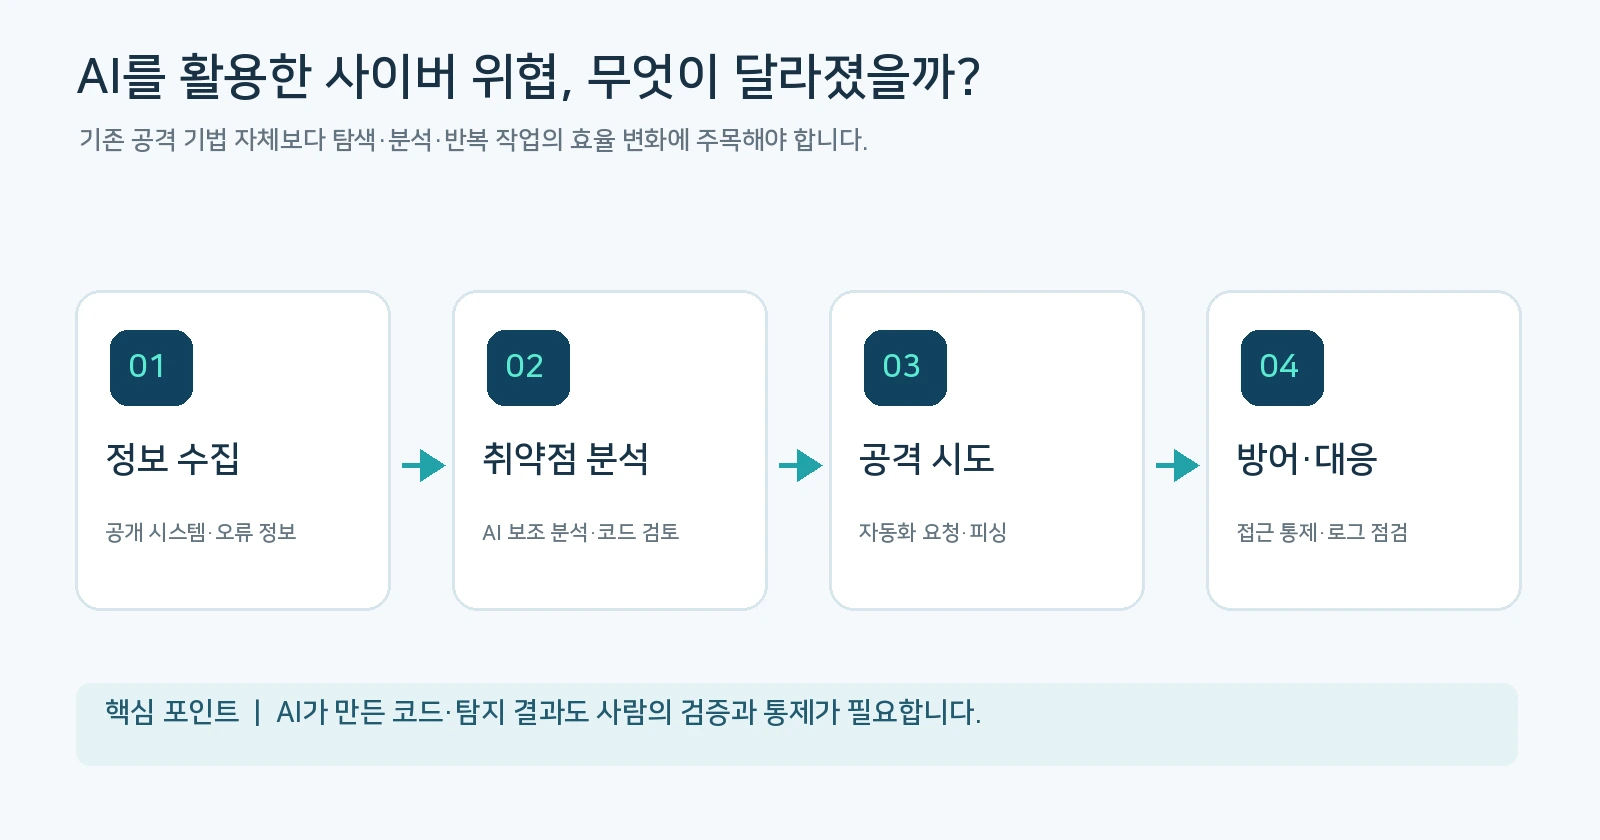
과거에도 해커들은 스캐너와 자동화 프로그램을 이용해 서버와 홈페이지의 취약점을 찾아왔습니다. AI가 등장했다고 해서 모든 공격이 새롭게 바뀐 것은 아닙니다. 가장 큰 변화는 공개된 취약점 자료를 이해하거나 코드 오류를 분석하는 등 사람이 반복적으로 수행하던 과정의 일부를 AI로 보조할 수 있다는 점입니다.
AI 기술은 정상적인 보안 점검과 방어 체계에도 사용됩니다. 따라서 AI 자체를 위험하다고 단정하기보다는, 기술의 활용 속도가 빨라지는 만큼 기업도 취약점 발견 이후 대응 시간을 줄여야 한다는 관점이 중요합니다.
2026년 5월, 한국인터넷진흥원의 공식 보안 권고
한국인터넷진흥원(KISA) 보호나라는 2026년 5월 25일 ‘AI 기반 사이버 위협 확대 우려에 따른 보안 점검 및 대비태세 강화 요청’을 게시했습니다. 홈페이지 운영자라면 이러한 공식 보안 권고를 참고해 자사 시스템의 패치와 모니터링 상태를 점검할 필요가 있습니다.
권고 원문은 아래 참고 자료의 KISA 공식 자료 목록에서 확인할 수 있습니다.
2. 기업 홈페이지에서 자주 문제가 되는 보안 취약점
① SQL 인젝션 — 데이터베이스 입력값 처리
사용자 입력을 SQL 쿼리에 직접 이어 붙이는 코드가 있다면 데이터 조회나 변경 과정에서 예상하지 못한 명령이 처리될 수 있습니다. PHP와 MySQL·MariaDB 기반 홈페이지에서는 Prepared Statement(파라미터 바인딩)를 적용하고, 데이터베이스 계정 권한도 최소화해야 합니다.
② 관리자·사용자 접근권한 누락
관리자 메뉴를 숨기는 것만으로는 보안이 확보되지 않습니다. 게시물 수정·삭제, 주문정보 조회, 고객상담 관리 등의 기능은 서버 측에서 로그인 여부와 사용자 권한을 검증해야 합니다. 화면에 버튼이 보이지 않더라도 API 요청을 직접 보내는 방법이 있기 때문입니다.
③ 파일 업로드 취약점
게시판, 상담폼, 자료실의 파일 업로드는 확장자만 확인해서는 부족할 수 있습니다. 실제 파일 형식, 저장 경로, 파일 크기, 접근권한과 실행 가능 여부를 함께 확인해야 합니다. 특히 업로드 디렉터리에서 서버 측 스크립트가 실행되지 않도록 설정하는 것이 중요합니다.
④ 오래된 PHP·CMS·플러그인
제작 후 수년간 운영되는 홈페이지는 업데이트가 누락되기 쉽습니다. 예를 들어 PHP 7.4의 공식 보안 지원은 2022년 11월 28일 종료됐습니다. 특정 버전이 곧바로 침해 사고를 의미하지는 않지만, 지원이 끝난 구성요소는 취약점 대응에 제약이 있으므로 호환성 테스트 후 업그레이드를 계획해야 합니다.
| 점검 대상 | 위험 요소 | 대응 방법 |
|---|---|---|
| 입력값·DB | SQL 인젝션 | 파라미터 바인딩·입력값 검증 |
| 관리자·API | 권한 우회·타인 데이터 조회 | 서버 측 인증·역할·소유권 검사 |
| 파일 업로드 | 악성 파일 실행·정보 노출 | 파일 검증·저장경로 분리·실행 차단 |
| PHP·CMS | 보안 패치 누락 | 버전 현황 조사·단계적 업데이트 |
OWASP Top 10:2025에서도 불충분한 접근 제어, 보안 설정 오류, 인젝션 등을 주요 웹 애플리케이션 위험으로 다룹니다. 그누보드나 PHP라는 이유만으로 더 취약하다고 단정하기보다는 실제 개발 코드와 서버 설정을 점검하는 것이 중요합니다.
3. AI로 만든 홈페이지, 정상 작동하면 안전할까?
바이브코딩과 AI 코딩 도구를 이용하면 관리자 프로그램이나 데이터 관리 기능을 짧은 시간에 구현할 수 있습니다. 하지만 버튼이 정상적으로 동작하고 데이터가 저장된다는 이유만으로 운영 환경에 안전하게 배포할 수 있는 것은 아닙니다.
2026년 국제 머신러닝 학술대회 ICML에 발표된 Is Vibe Coding Safe? 연구에서는 오픈소스 프로젝트의 186개 보안 관련 기능 구현 과제를 이용해 AI 코딩 에이전트를 평가했습니다. 특정 실험 설정(SWE-Agent와 Claude 4 Sonnet 조합)에서 생성 결과의 57%가 기능적으로 올바르게 작동했지만, 보안 기준까지 충족한 비율은 11.8%였습니다.
57%
연구의 특정 에이전트·모델 조합에서 기능적으로 정답인 결과 비율
11.8%
같은 실험 설정에서 보안 기준까지 충족한 결과 비율
※ 이 수치는 특정 연구 벤치마크 결과이며, 모든 AI 생성 홈페이지가 같은 비율로 취약하다는 의미가 아닙니다.
AI 생성 코드의 운영 반영 전 점검 항목
로그인·권한 검사, 입력값 처리, 개인정보, 업로드·다운로드 권한, 기존 DB와의 호환성, 기능 테스트, 백업 및 되돌리기 절차를 확인해야 합니다. AI는 구현 속도를 높일 수 있지만 검증과 운영 책임까지 자동으로 해결해 주지는 않습니다.
4. AI 상담 챗봇도 보안 점검이 필요할까?
최근 기업 홈페이지에는 ChatGPT API 등으로 상담 챗봇을 연결하고, 고객 문의를 자동 분류하거나 예약 현황을 안내하는 기능이 도입되고 있습니다. 단순 안내용 챗봇과 고객 DB·내부 문서·업무 API까지 접근 가능한 챗봇은 위험 범위가 다릅니다.
대표적인 위험은 프롬프트 인젝션(Prompt Injection)입니다. 악의적인 사용자가 입력한 문장이나 외부 문서 속 지시가 AI의 정상 동작을 왜곡하도록 시도하는 공격을 의미합니다. OWASP가 2026년 8월 공개한 LLM 애플리케이션 보안 위험 Top 10에서도 프롬프트 인젝션(LLM01), 민감정보 노출(LLM02), 과도한 에이전트 권한(LLM03)을 주요 위험으로 다룹니다.
AI가 고객정보를 검색하거나 업무를 실행하는 기능과 연결된다면, 대화 내용이 어떻든 실제 API에서 별도의 로그인·권한 검증을 수행해야 합니다. API 키와 비밀번호를 프롬프트에 노출하지 않고, 민감정보에 대한 조회 범위를 최소화하며, 중요한 변경 작업에는 승인 절차를 두는 것이 좋습니다.
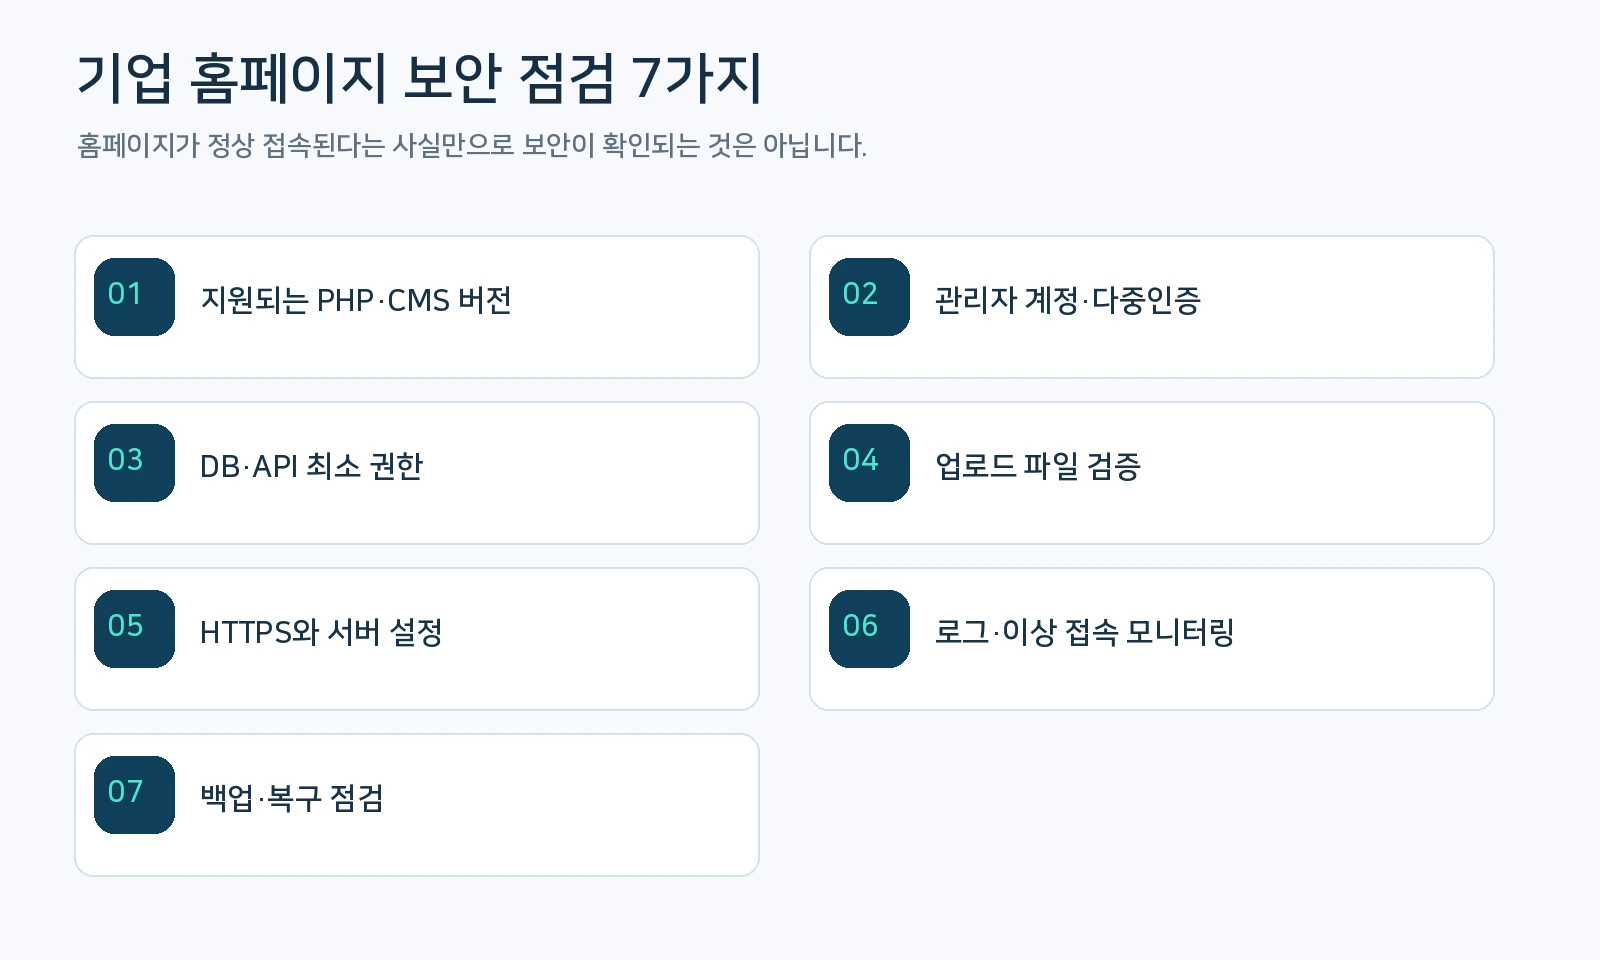
5. 기업 홈페이지 보안 점검, 지금 확인해야 할 7가지
- PHP·그누보드·플러그인 업데이트: 지원 종료 버전과 알려진 취약점을 확인하고 백업·호환성 테스트 후 업데이트합니다.
- 관리자 계정 보안: 비밀번호 정책, 다중인증(MFA), 로그인 시도 제한, 불필요한 계정 정리를 점검합니다.
- 데이터베이스와 API 권한: DB 계정에 필요한 최소 권한만 부여하고 조회·수정·삭제 요청에 서버 측 검증을 적용합니다.
- 파일 업로드 보안: 파일 형식과 크기, 업로드 경로 및 스크립트 실행 가능 여부를 확인합니다.
- HTTPS·웹서버 설정: 인증서 외에도 보안 헤더, 디렉터리 노출, 오류 출력, 파일 권한 등을 확인합니다.
- 접속 로그와 이상 요청 분석: 로그인 실패, 반복 경로 탐색, 트래픽 급증을 분석하고 필요하면 WAF·요청 속도 제한을 적용합니다.
- 백업과 복구 테스트: 웹 파일과 DB를 안전하게 백업하고, 문제가 발생했을 때 실제 복구할 수 있는지 점검합니다.
6. 같은 IP가 반복 접속하면 DDoS 공격일까?
특정 IP의 요청이 반복되거나 홈페이지 응답 속도가 갑자기 느려지는 현상은 보안 점검의 신호가 될 수 있습니다. 그러나 접속 횟수만 보고 공격으로 단정할 수는 없습니다. 정상적인 검색엔진 크롤러, 공유 네트워크의 사용자, 외부 모니터링 프로그램 또는 DB·서버 성능 문제가 비슷한 현상을 만들 수 있기 때문입니다.
이때는 Apache·Nginx 접속 로그, PHP-FPM 처리 상태, DB 쿼리 지연, 응답 코드, 접속 경로와 트래픽 변화를 함께 확인해야 합니다. 실제 서비스에 영향을 주는 요청이 확인되면 WAF 정책과 요청 속도 제한, IP 차단 등을 상황에 맞게 적용할 수 있습니다.
무분별하게 IP를 차단하면 정상 이용자나 검색엔진도 접근하지 못할 수 있습니다. 먼저 로그를 근거로 원인을 구분하는 것이 좋습니다.
7. 홈페이지 보안은 제작 이후 관리가 더욱 중요합니다.
홈페이지는 공개 후에도 새로운 취약점이 발견되고 서버 환경이 계속 변합니다. 제작 당시에 문제가 없던 코드라도 시간이 지나면서 지원 종료 라이브러리나 미패치 플러그인으로 위험이 높아질 수 있습니다.
특히 기업용 홈페이지는 게시판·상담 관리·예약·결제·회원정보·외부 API가 연결되므로 기능별 검증과 운영 환경 관리가 필요합니다. AI 보안 위협이 커지는 상황에서도 기본적인 웹 보안 원칙, 빠른 업데이트, 로그 모니터링, 복구 준비가 핵심 대응입니다.
마무리 — 우리 회사 홈페이지는 정말 안전할까요?
홈페이지가 정상적으로 열리는 것과 안전하게 운영되는 것은 서로 다른 문제입니다. 관리자 계정, PHP 버전, 파일 권한, 데이터베이스 접근, 고객정보 처리, 정기 백업까지 함께 점검해야 합니다.
AI 시대의 홈페이지 보안은 새로운 기술 하나를 추가하는 것보다 안전한 개발 원칙과 지속적인 운영 관리를 실천하는 것에서 시작됩니다.
티로그는 홈페이지 제작과 웹프로그램 개발뿐 아니라 안정적인 운영과 유지보수의 중요성도 함께 고려합니다.
자주 묻는 질문 (FAQ)
AI 해킹은 기존 웹사이트 해킹과 완전히 다른 공격인가요?
반드시 그렇지는 않습니다. 기존의 피싱, 취약점 탐색, 권한 우회 등에 AI가 정보 분석과 반복 작업을 보조하는 경우가 많습니다.
그누보드 홈페이지는 해킹에 더 취약한가요?
그누보드라는 이유만으로 위험하다고 단정할 수 없습니다. 버전, 보안 패치, 플러그인, 맞춤 코드, 서버 설정과 운영 상태를 함께 확인해야 합니다.
HTTPS 인증서만 설치하면 홈페이지 보안이 충분할까요?
HTTPS는 전송 구간을 보호하지만 SQL 인젝션, 관리자 권한 오류, 파일 업로드 취약점까지 막아 주지는 않습니다.
AI가 생성한 코드를 바로 홈페이지에 적용해도 되나요?
기능 확인만으로는 충분하지 않습니다. 인증, 권한, 입력값, 파일 처리, 개인정보 보호, 기존 시스템과의 충돌을 별도로 테스트해야 합니다.
특정 IP가 반복 접속하면 DDoS 공격이라고 볼 수 있나요?
접속 횟수만으로는 판단할 수 없습니다. 정상 크롤러나 공유 IP의 접속일 수도 있어 요청 경로, 시간, 응답 코드, 트래픽과 시스템 부하를 함께 분석해야 합니다.
참고 자료 및 공식 출처
- KISA 보호나라, 2026.05.25 AI 기반 사이버 위협 확대 우려에 따른 보안 점검 및 대비태세 강화 요청
- OWASP Top 10:2025, 웹 애플리케이션 주요 보안 위험
- OWASP GenAI Security Project, 2026년 LLM 애플리케이션 보안 위험 Top 10
- ICML 2026, Is Vibe Coding Safe? Benchmarking Vulnerability of Agent-Generated Code in Real-World Tasks
- PHP 공식 사이트, Unsupported Branches (지원 종료 버전)
작성 기준: 2026년 11월 · 실제 위험은 개별 홈페이지 환경과 보안 설정에 따라 다를 수 있습니다.


